امنیت سایبری میتواند از مرکز هزینه به موتور درآمدزایی اپراتورها تبدیل شود
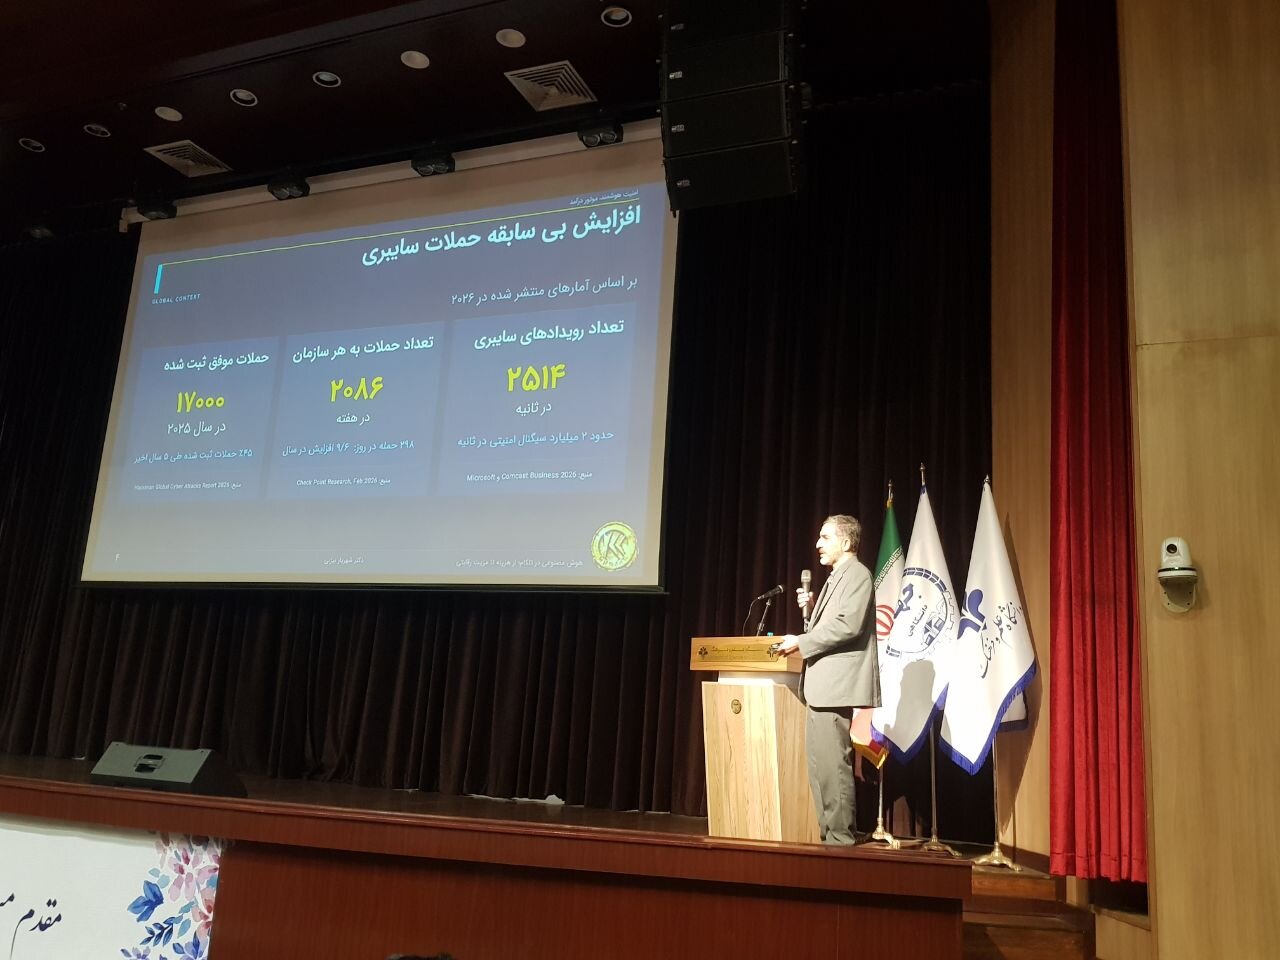
متخصص امنیت سایبری و عضو هیئت علمی دانشگاه شاهد با تأکید بر ظرفیت اقتصادی خدمات امنیتی گفت: امنیت سایبری در صنعت مخابرات میتواند علاوه بر کاهش خسارتها و جلوگیری از ازدسترفتن درآمد، به منبع درآمدزایی جدیدی برای اپراتورهای تلفن همراه تبدیل شود.
به گزارش ایسنا، دکتر شهریار بیژنی امروز در رویداد هوش مصنوعی در حوزه تلکام که در دانشگاه علم و فرهنگ برگزار شد، با اشاره به افزایش حملات سایبری و تغییر ماهیت تهدیدات در جهان، گفت: سرعت حملات سایبری به اندازهای افزایش یافته است که در بسیاری از موارد، دیگر امکان شناسایی و پاسخگویی به آنها با روشهای سنتی و صرفاً با دخالت نیروی انسانی وجود ندارد و سازمانها ناگزیرند به سمت استفاده از هوش مصنوعی، تحلیل رفتار و پاسخگویی خودکار حرکت کنند.
وی با اشاره به آمار حملات سایبری در جهان اظهار کرد: طبق آمارهای منتشرشده، روزانه ۲ هزار و ۵۱۴ رویداد امنیتی گزارش میشود. این در حالی است که بهطور متوسط حدود دو میلیارد سیگنال امنیتی در هر ثانیه تولید میشود. همچنین هر سازمان بهطور متوسط در هفته با ۲۸۶ حمله سایبری مواجه میشود. بیژنی با بیان اینکه سازمانها را میتوان به دو گروه تقسیم کرد، افزود: یک گروه سازمانهایی هستند که مورد حمله قرار میگیرند و متوجه این موضوع میشوند و گروه دیگر سازمانهایی هستند که مورد حمله قرار میگیرند، اما از وقوع آن اطلاعی ندارند. وی ادامه داد: آمارها نشان میدهد تعداد حملات سایبری در سال میلادی گذشته نسبت به سال قبل از آن حدود ۱۰ درصد افزایش یافته است. همچنین در بررسی حملات موفق، حدود ۱۷ هزار حمله در یک سال به نتیجه رسیده و منجر به نفوذ یا سوءاستفاده از اطلاعات و پایگاههای داده شده است. این متخصص امنیت سایبری با اشاره به روند افزایشی حملات در سالهای اخیر خاطرنشان کرد: اگر آمار پنج سال گذشته را بررسی کنیم، متوجه میشویم که ۴۵ درصد از حملاتی که در این بازه زمانی ثبت شدهاند، تنها در سال ۲۰۲۵ اتفاق افتادهاند؛ موضوعی که نشاندهنده رشد بیسابقه حملات سایبری است. استفاده از هوش مصنوعی مولد در ۲۳ درصد حملات سایبری عضو هیئت علمی دانشگاه شاهد با اشاره به تغییر ماهیت تهدیدات سایبری گفت: در گزارشهای مربوط به سال گذشته میلادی، حدود ۶۲ درصد تهدیدات شناساییشده ماهیت انسانی داشتهاند. نکته قابل توجه این است که در حدود ۲۳ درصد حملات، مهاجمان برای شناسایی اهداف، تولید محتوا و ساخت بدافزار از هوش مصنوعی مولد استفاده کردهاند. وی افزود: سرعت و توان پردازش حملات سایبری نیز در سال گذشته نسبت به سال قبل از آن دو برابر شده است. این مسئله نشان میدهد که هوش مصنوعی صرفاً در اختیار مدافعان نیست و مهاجمان نیز از این فناوری برای افزایش توان عملیاتی خود استفاده میکنند. ۴.۸ میلیون فرصت شغلی بدون متقاضی در حوزه امنیت سایبری بیژنی با اشاره به وضعیت بازار کار امنیت سایبری در جهان اظهار کرد: موضوع دیگری که بهویژه برای دانشجویان اهمیت دارد، کمبود نیروی متخصص در این حوزه است. در سال گذشته میلادی حدود چهار میلیون و ۸۰۰ هزار فرصت شغلی در حوزه امنیت سایبری در جهان بدون متقاضی باقی مانده است. وی ادامه داد: البته مشکل فقط کمبود نیروی انسانی نیست؛ بلکه مسئله دیگر، تناسب نداشتن مهارت نیروهای موجود با نیازهای واقعی سازمانهاست. بر اساس گزارش مجمع جهانی اقتصاد در سال ۲۰۲۵، حدود ۹۵ درصد سازمانها اعلام کردهاند که کارشناسان امنیت سایبری آنها از مهارتهای مورد نیاز برخوردار نیستند. افزایش حملات سایبری به اپراتورهای تلفن همراه این متخصص امنیت سایبری با اشاره به وضعیت حملات در حوزه مخابرات گفت: حملات سایبری به اپراتورهای تلفن همراه در سال گذشته حدود ۲۱ درصد افزایش داشته است. همچنین حملات باجافزاری به اپراتورهای تلفن همراه طی سه سال حدود چهار برابر شده است. بیژنی افزود: در حوزه مخابرات، کلاهبرداریها و سوءاستفادههای مختلف نیز خسارتهای قابل توجهی ایجاد میکنند. بر اساس برخی آمارها، میزان خسارت این نوع تخلفات به حدود ۴۲ میلیارد دلار رسیده که معادل حدود ۲.۵ درصد درآمد این صنعت است. وی با اشاره به نمونههایی از حملات سایبری در کشورهای مختلف اظهار کرد: در کره جنوبی، دو اپراتور شناختهشده تلفن همراه طی یک سال افزایش ۹۷۰ درصدی حملات منع خدمت توزیعشده (DDoS) را تجربه کردند. در اندونزی نیز میزان این حملات حدود ۲۳۳ درصد افزایش یافته است. روشهای سنتی دیگر پاسخگوی حملات سایبری نیستند عضو هیئت علمی دانشگاه شاهد با تأکید بر ضرورت تغییر رویکرد در مقابله با تهدیدات سایبری گفت: تهدیدات با سرعت بیشتری به سازمانها نزدیک میشوند و این به معنای آن است که دیگر نمیتوان صرفاً با قواعد ثابت، الگوهای از پیش تعریفشده و امضاهای مشخص، همه حملات را شناسایی کرد.
وی ادامه داد: تحلیلهای انسانی نیز در بسیاری از موارد امکان تشخیص و پاسخگویی به این حجم از حملات را ندارند. بنابراین، رویکردهای جدید باید به سمت تحلیل رفتار، همبستگی اطلاعات و پردازش بلادرنگ (Real-time) با استفاده از ماشین حرکت کنند تا ناهنجاریها شناسایی و پاسخهای خودکار و هوشمند اولویتبندی شوند. بیژنی خاطرنشان کرد: زمانی که یک حمله سایبری در عرض چند دقیقه یا حتی چند ثانیه آغاز میشود و به پایان میرسد، در بسیاری از موارد پاسخگویی انسانی دیگر کارآمد نیست. به همین دلیل، استفاده از هوش مصنوعی در کنار امنیت سایبری به یکی از محورهای مهم توسعه این حوزه در جهان تبدیل شده است. معماری عدم اعتماد؛ ضرورت بازنگری در امنیت شبکهها این متخصص امنیت سایبری با اشاره به مفهوم معماری عدم اعتماد (Zero Trust) گفت: یکی از موضوعات مهم در امنیت سایبری امروز، معماری عدم اعتماد است. در گذشته تصور میشد که با تقسیمبندی شبکه به شبکه داخلی، شبکه امن، شبکه ناامن و اینترنت، میتوان امنیت سازمان را تضمین کرد؛ اما این مرزبندیهای سنتی دیگر اعتبار و کارایی گذشته را ندارند. وی با اشاره به مخاطرات دسترسیهای مدیریتی در شبکهها اظهار کرد: بیش از ۸۰ درصد برخی رخدادهای امنیتی به سوءاستفاده از دسترسی مدیران و دسترسیهای ممتاز (Privileged Access) مربوط میشود. بنابراین، صرفاً جلوگیری از ورود افراد غیرمجاز به شبکه کافی نیست؛ بلکه حتی پس از ورود یک کاربر به شبکه نیز باید دسترسیها و فعالیتهای او بهصورت مستمر کنترل شود. بیژنی برای توضیح این موضوع به ضرورت نظارت مستمر در شبکهها اشاره کرد و گفت: گاهی تصور میکنیم با نصب دوربین مداربسته و نصب تابلویی مبنی بر مجهز بودن یک مجموعه به دوربین، امنیت آن را تأمین کردهایم؛ در حالی که چنین تصوری درست نیست. همین مسئله در شبکههای سازمانی نیز وجود دارد. اینکه مراقب باشیم فردی وارد شبکه نشود، بهتنهایی کافی نیست؛ زیرا پس از ورود، ممکن است به بخشهای مختلف دسترسی پیدا کند و اقدامات مخربی انجام دهد. رشد سرمایهگذاری جهانی در امنیت سایبری عضو هیئت علمی دانشگاه شاهد در ادامه با اشاره به روند سرمایهگذاری در حوزه امنیت سایبری گفت: بازار و سرمایهگذاری در این حوزه در سال جاری حدود ۵۴ میلیارد دلار برآورد میشود و پیشبینیها نشان میدهد این رقم در کمتر از چهار سال آینده به حدود ۱۱۸ میلیارد دلار افزایش پیدا کند. این ارقام نشاندهنده اهمیت روزافزون امنیت سایبری و گسترش فرصتهای فعالیت و سرمایهگذاری در این حوزه است. وی با اشاره به نقش هوش مصنوعی در آینده امنیت سایبری اظهار کرد: با توجه به سرعت و گستردگی حملات سایبری و تغییر شیوههای نفوذ، استفاده از هوش مصنوعی در این حوزه میتواند بسیار کمککننده باشد و به شناسایی سریعتر تهدیدات، تحلیل رفتارهای غیرعادی و پاسخگویی هوشمند به حملات کمک کند.
نقش هوش مصنوعی در شناسایی ناهنجاریها و تصمیمگیری امنیتی بیژنی با اشاره به کاربردهای هوش مصنوعی در امنیت سایبری گفت: هوش مصنوعی میتواند در حوزه کشف ناهنجاریها، شناسایی سوءاستفاده از رفتار مشترکان و تحلیل رویدادهای امنیتی، بهعنوان ابزاری قدرتمند عمل کند. این فناوری به ما کمک میکند ارتباط و همبستگی میان رویدادهای مختلف را بهتر درک کنیم و بر اساس مجموعهای از اطلاعات، تصمیمهای دقیقتری بگیریم. وی ادامه داد: در محیطهای مختلف و پروژههای گوناگون، اتفاقات متعددی در نقاط مختلف رخ میدهد، اما در روشهای معمول تصمیمگیری، معمولاً همه این اطلاعات در کنار یکدیگر قرار نمیگیرند و از مجموع آنها برای تصمیمگیری استفاده نمیشود. هوش مصنوعی میتواند با تحلیل دادههای چندحوزهای، زمینه لازم را برای تصمیمگیری دقیقتر فراهم کند. این متخصص امنیت سایبری با اشاره به اهمیت تصمیمگیری مبتنی بر محاسبه ریسک اظهار کرد: پس از مرحله تحلیل و شناسایی، باید تصمیمگیری بر اساس محاسبه ریسک اقدامات انجام شود. در این مرحله نیز هوش مصنوعی میتواند به ارزیابی آثار اقدامات و انتخاب پاسخ مناسب کمک کند. بیژنی تأکید کرد: نخست باید ریسک حمله بهصورت دقیق محاسبه و تأثیر آن بر کسبوکار و تعهدات سازمان مشخص شود. سپس تصمیمگیری درباره نحوه پاسخگویی باید بر اساس سیاستهای مشخص، قابل کنترل و قابل ممیزی انجام گیرد. تجربه ۲۱ ساله در توسعه راهکارهای هوشمند امنیت سایبری عضو هیئت علمی دانشگاه شاهد با اشاره به سابقه فعالیت در این حوزه گفت: ما حدود ۲۱ سال است که فعالیت خود را در این زمینه آغاز کردهایم و از همان ابتدا در مجموعه اپراتور همراه اول فعالیت داشتهایم. در این مدت تلاش کردهایم در حوزههای مختلف امنیت سایبری فعالیت کنیم و محصولاتی را برای برنامهریزی، کشف تهدیدات، تحلیل و درک رویدادها، تصمیمگیری و اقدام توسعه دهیم. وی افزود: این حوزه بسیار گسترده است و زمینههای متعددی برای توسعه دارد. نکتهای که باید بر آن تأکید کنم، دادهمحور بودن فعالیتهای هوش مصنوعی و تصمیمگیریهای مبتنی بر آن است. در این میان، شناخت زمینه و بافت کسبوکار (Context) اهمیت زیادی دارد؛ زیرا زمانی میتوان تصمیم درستی گرفت که شرایط و زمینه فعالیت سازمان بهدرستی شناخته شده باشد. بیژنی ادامه داد: ماژولهای یادگیری ماشینی نیز میتوانند در تمام این مراحل به کار گرفته شوند و با ارائه بازخورد، به بهبود عملکرد سامانهها کمک کنند. این سامانهها در طول زمان و با شناخت بهتر زمینه کسبوکار، میتوانند تصمیمهای دقیقتری اتخاذ کنند. ضرورت طراحی اتوماسیون هوشمند با امکان نظارت انسانی این متخصص امنیت سایبری با اشاره به اهمیت نحوه اجرای اقدامات خودکار گفت: در طراحی اتوماسیون نباید به دو رویکرد صفر و یک متوسل شویم؛ به این معنا که نه باید همه تصمیمها و اقدامات را بدون محدودیت به ماشین واگذار کنیم و نه اینکه تمام فعالیتها صرفاً با دخالت مستقیم انسان انجام شود. هیچیک از این دو رویکرد بهتنهایی مطلوب نیست. وی خاطرنشان کرد: آنچه باید مورد توجه قرار گیرد، طراحی اتوماسیون با محدودیتهای مشخص، امکان بازگشت از اقدام انجامشده و قابلیت توقف توسط انسان است. به این ترتیب، میتوان از ظرفیت هوش مصنوعی برای افزایش سرعت و دقت اقدامات استفاده کرد، بدون آنکه نظارت و کنترل انسانی از چرخه تصمیمگیری حذف شود. تبدیل امنیت سایبری از مرکز هزینه به موتور درآمدزایی اپراتورها بیژنی در ادامه با اشاره به ظرفیت اقتصادی امنیت سایبری در صنعت مخابرات اظهار کرد: امنیت در حوزه شبکههای تلفن همراه و صنعت مخابرات میتواند از یک مرکز هزینه به موتور درآمدزایی تبدیل شود. همانطور که اشاره کردم، حدود ۲.۵ درصد از درآمد صنعت مخابرات به دلیل کلاهبرداریها و سوءاستفادهها از دست میرود؛ بنابراین، تقویت حفاظتهای امنیتی میتواند از بخشی از این زیانها جلوگیری کند. وی افزود: علاوه بر کاهش هزینهها و جلوگیری از ازدسترفتن درآمد، توسعه خدمات امنیتی میتواند فرصتهای اقتصادی جدیدی برای اپراتورها و ارائهدهندگان خدمات ایجاد کند. عضو هیئت علمی دانشگاه شاهد با اشاره به ظرفیت ارائه خدمات امنیتی به مشترکان گفت: مجموعهای از محصولات و خدمات در حوزه مدیریت و تشخیص تهدیدات (Threat Detection) قابل توسعه است. برای مثال، در حوزه شبکههای خصوصی نسل پنجم (Private 5G)، اپراتورها و ارائهدهندگان خدمات تلفن همراه میتوانند خدمات امنیتی را بهعنوان بخشی از سبد خدمات خود به مشترکان عادی و سازمانی ارائه دهند.
وی خاطرنشان کرد: این ظرفیت میتواند بازار بزرگی برای اپراتورها، ارائهدهندگان خدمات و فعالان این صنعت ایجاد کند و زمینه توسعه خدمات اشتراکی و ارائه خدمات امنیتی به مشتریان را فراهم سازد. بیژنی در پایان گفت: هدف از این صحبتها، ارائه مروری بر موضوعات امنیت سایبری و هوش مصنوعی و همچنین بررسی فعالیتهایی بود که در حوزه توسعه محصولات این بخش انجام شده است. در این مسیر، تجربههای موفق و ناموفق متعددی وجود دارد که میتوان از آنها برای توسعه راهکارهای آینده استفاده کرد.
منبع: ایسنا