بلوبانک در دومین رویداد باگبانتی خود به هکرهای کلاه سفید پاداش داد
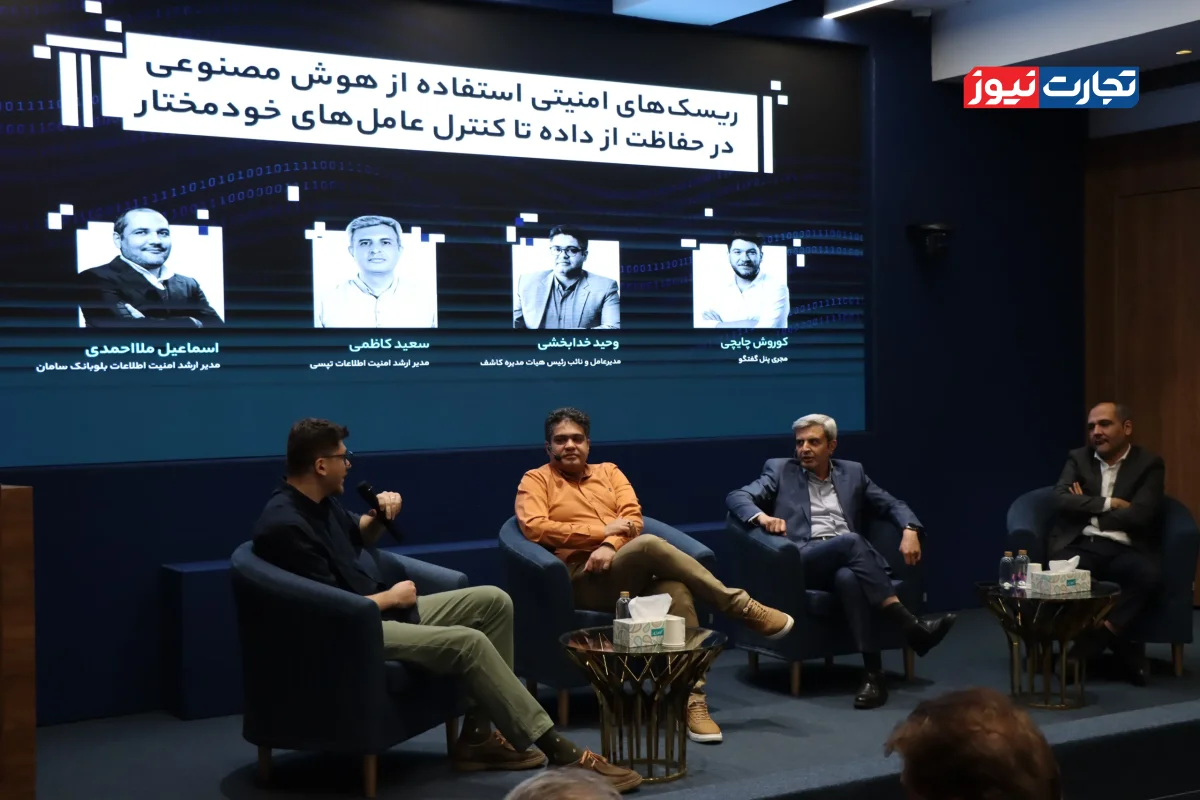
دومین رویداد باگبانتی بلوبانک سامان با ثبت ۱۳۲ گزارش آسیبپذیری به پایان رسید که ۱۹ مورد از آنها معتبر شناخته شد. در این رویداد، ۸۰ متخصص امنیت سایبری و هکر کلاهسفید در قالب ۲۵ تیم، اپلیکیشن بلو را بررسی کردند و مجموع پاداش گزارشهای معتبر به مبلغ یک میلیارد و ۷۱۰ میلیون تومان رسید. پست بلوبانک در دومین رویداد باگبانتی خود به هکرهای کلاه سفید پاداش داد اولین بار در تجارت نیوز ظاهر شد.
به گزارش تجارت نیوز، دومین رویداد باگبانتی بلوبانک با عنوان «blu Deep Dive 2026» در دو مرحله برگزار شد. مرحله نخست، رقابت آنلاین فتح پرچم (CTF) بود که در آن شرکتکنندگان باید با حل چالشهای امنیتی، امتیاز کسب میکردند.
در ادامه، ۸۰ متخصص امنیت سایبری از میان برگزیدگان رقابت آنلاین، شرکتکنندگان موثر دوره قبلی و افراد شناختهشده جامعه امنیت سایبری برای حضور در مرحله باگبانتی دعوت شدند. این افراد در قالب ۲۵ تیم، اپلیکیشن بلوبانک سامان را برای شناسایی آسیبپذیریهای احتمالی بررسی کردند.
تیم اول برنده ۱۳ گرم و ۳۳۷ میلیگرم طلا شد
جوایز سه تیم برتر مرحله آنلاین بهصورت طلا تعیین شده بود. تیم اول ۱۳ هزار و ۳۳۷ میلیگرم، تیم دوم ۷۷۷۰ میلیگرم و تیم سوم ۴۴۴۰ میلیگرم طلا جایزه گرفتند. این مقادیر بهترتیب معادل ۱۳ گرم و ۳۳۷ میلیگرم، هفت گرم و ۷۷۰ میلیگرم و چهار گرم و ۴۴۰ میلیگرم طلا میشود.
این جوایز به مرحله آنلاین CTF مربوط بود و باید آن را از پاداشهای مرحله اصلی باگبانتی تفکیک کرد؛ در این مرحله متخصصان امنیتی و هکرهای کلاه سفید به بررسی اپلیکیشن و گزارش آسیبپذیریهای احتمالی پرداختند.
۱۹ گزارش مستحق دریافت جایزه شناخته شد
در مرحله باگبانتی، شرکتکنندگان در مجموع ۱۳۲ گزارش آسیبپذیری ثبت کردند که ۱۹ مورد آن معتبر و مستحق دریافت جایزه شناخته شد. سه تیم نیز بهدلیل ارائه گزارشهای مهمتر بهعنوان برگزیدگان این دوره انتخاب شدند. مجموع پاداشهای اختصاصیافته به گزارشهای معتبر یک میلیارد و ۷۱۰ میلیون تومان اعلام شد.
گفتنیست، باگبانتی روشی برای ارزیابی امنیت محصولات دیجیتال است که در آن شرکتها به متخصصان اجازه میدهند در چارچوبی مشخص، سامانههایشان را بررسی کنند و در ازای شناسایی و گزارش آسیبپذیریهای معتبر، پاداش بگیرند. هدف این فرایند، شناسایی نقاط ضعف پیش از سوءاستفاده احتمالی از آنهاست.
امنیت از طراحی محصول آغاز میشود
رضا حیدری، مدیرعامل بلوبانک سامان، در مراسم اختتامیه دومین رویداد باگبانتی بلو، امنیت را بخشی جداییناپذیر از فرایند طراحی و توسعه محصولات دانست. او با اشاره به تغییر مداوم فناوریها و روشهای حمله، تاکید کرد که امنیت محصولات دیجیتال به بررسیهای مقطعی محدود نمیشود و باید بهصورت مستمر دنبال شود.
حیدری درباره رویکرد بلو در این زمینه گفت: «اینطور نیست که اپلیکیشن یا محصولی بسازیم و در پایان، امنیت را مانند یک چاشنی به آن اضافه کنیم. امنیت از طراحی و معماری آغاز میشود، در توسعه ادامه پیدا میکند و کشف مسئولانه آسیبپذیریها هم بخشی از همین فرایند است.
مدیرعامل بلو همچنین به نقش متخصصان امنیتی مستقل در شناسایی ضعفهایی اشاره کرد که ممکن است در مراحل طراحی و توسعه از دید تیمهای داخلی پنهان بمانند. به گفته او، پژوهشگران امنیتی با بررسی مسیرهای متفاوت استفاده از محصول، میتوانند نقاط ضعفی را شناسایی کنند که لزوما در فرایند توسعه پیشبینی نشدهاند.
او در توضیح تفاوت نگاه توسعهدهندگان و پژوهشگران امنیتی گفت: «توسعهدهنده میداند مشتری با این کلیکها قرار است به کجا برسد، اما پژوهشگر امنیتی فکر میکند همین کلیکها میتوانند به چه مسیرهای دیگری منتهی شوند.» حیدری همچنین تاکید کرد گزارشهای دریافتی باید بررسی شوند و به اقدام عملی برای رفع آسیبپذیریها برسند؛ زیرا شناسایی مشکل، پایان فرایند امنیتی نیست.
آزمون مستمر یکی از الزامات حفظ اعتماد کاربران است
جمال غضنفری، معاون ارشد فنی بلوبانک سامان، نیز در این مراسم با اشاره به تغییرات صنعت بانکداری و گسترش استفاده از فناوریهایی مانند معماری میکروسرویس و هوش مصنوعی، بر ضرورت ارزیابی مستمر امنیت زیرساختها تاکید کرد. او توضیح داد که توسعه خدمات دیجیتال در کنار بهبود تجربه کاربران، میتواند دامنه آسیبپذیریهای احتمالی و مسیرهای حمله را نیز افزایش دهد.
غضنفری آزمون مستمر را یکی از راههای ارزیابی امنیت محصولات دانست و گفت: «یکی از شروط لازم، آزمون مستمر است. برنامهای مانند باگبانتی یکی از شیوههایی است که با آن، خودمان را بهصورت ادامهدار در معرض آزمون قرار میدهیم.» او همچنین به این موضوع اشاره کرد که سازمانها ممکن است در ارزیابی داخلی خود برخی مشکلات را نبینند و بررسی مستقل میتواند به شناسایی این نقاط ضعف کمک کند.
معاون ارشد فنی بلوبانک درباره برنامههای این مجموعه برای ادامه ارزیابیهای امنیتی نیز گفت تمرکز رویداد امسال عمدتا بر اپلیکیشن بلو بوده است، اما این مجموعه قصد دارد دامنه بررسیها را به بخشهای دیگری از پلتفرم گسترش دهد.
غضنفری در تشریح این برنامه اظهار کرد: «برنامه ما، عمقبخشی بیشتر به باگبانتی و گسترش آن به ایپیآیهای عمومی و غیرعمومی و سایر بخشهایی است که اپلیکیشن بلو در دسترس قرار میدهد.»
گزارشهای بیشتر را در صفحه بانک و بیمه بخوانید.
منبع: تجارتنیوز