از یخچال فروشگاه تا نیروگاه برق؛ آسیبپذیری تجهیزات متصل به اینترنت مقابل هک
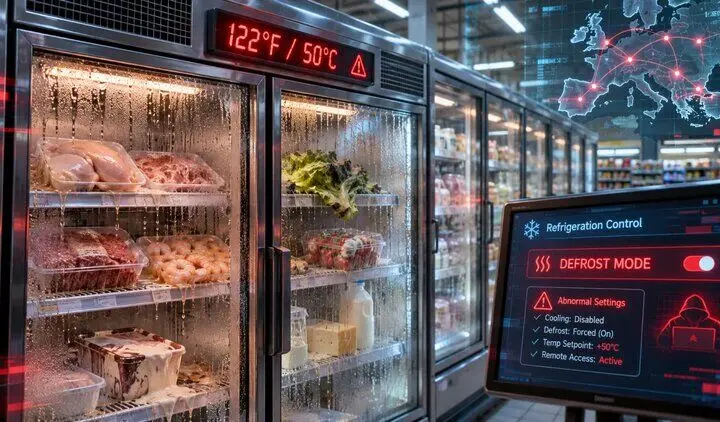
حمله سایبری مشکوک به سیستمهای سرمایشی سوپرمارکتها در اروپا، نگرانیها درباره امنیت تجهیزات متصل به اینترنت را افزایش داده است. این حملات نشان میدهند نفوذ به سامانههای دیجیتال میتواند بهجای اختلال در رایانهها، مستقیماً به تجهیزات فیزیکی و زنجیره تأمین مواد غذایی آسیب بزند.
در دنیای امروز بسیاری از دستگاهها مانند یخچال، سیستمهای گرمایشی، ماشین لباسشویی و تجهیزات صنعتی با اتصال به اینترنت از راه دور کنترل میشوند. اما همین قابلیت، در صورت وجود رمز عبور ضعیف، نرمافزار آسیبپذیر یا تنظیمات امنیتی نامناسب، میتواند راه نفوذ هکرها را باز کند.
بیش از ۸۰۰ رابط مدیریتی در دسترس اینترنت
پژوهشگران شرکت UK Cyber Defence بیش از ۸۰۰ رابط مربوط به سیستمهای سرمایشی و کنترل ساختمان در فروشگاههای بریتانیا شناسایی کردهاند که از طریق اینترنت عمومی قابل دسترسی هستند. این موضوع به معنای هک شدن آنها نیست، اما میتواند در صورت وجود رمزهای عبور ضعیف یا آسیبپذیری نرمافزاری، خطر نفوذ را افزایش دهد.
تام هگل، پژوهشگر شرکت امنیت سایبری SentinelOne، میگوید فروشگاهها باید مشخص کنند چه کسی مسئول امنیت این تجهیزات است، نه اینکه فقط مسئولیت تعمیر آنها را تعیین کنند. او هشدار میدهد تغییر یک تنظیم ساده، مانند چرخه یخزدایی، میتواند به نابودی موجودی مواد غذایی منجر شود.
آیا لوازم خانگی هم در معرض هک هستند؟
از نظر فنی، هر دستگاه متصل به اینترنت ممکن است هدف حمله قرار بگیرد، اما این به معنای امکان کنترل آسان آن نیست. در سال ۲۰۱۵، پژوهشگران یک آسیبپذیری در یخچال هوشمند سامسونگ پیدا کردند که میتوانست امکان رهگیری ترافیک اینترنتی آن را فراهم کند.
با این حال، بیبیسی تأکید میکند هیچ مدرکی وجود ندارد که نشان دهد لوازم خانگی منازل در حملات اخیر به سوپرمارکتها هدف قرار گرفتهاند.
مدیرعامل پیشین مرکز ملی امنیت سایبری بریتانیا، معتقد است تولیدکنندگان باید امنیت محصولات متصل به اینترنت را جدیتر بگیرند. او به کاربران توصیه میکند دستگاههای خود را بهروز نگه دارند و در صورت امکان، احراز هویت چندعاملی را فعال کنند.
از آوریل ۲۰۲۴ نیز قانونی در بریتانیا تولیدکنندگان برخی دستگاههای هوشمند مصرفی را به رعایت حداقل استانداردهای امنیت سایبری، از جمله الزامات مربوط به رمز عبور و بهروزرسانیهای امنیتی، ملزم کرده است.
خودروها و نیروگاهها هم آسیبپذیر هستند
خطر حملات سایبری به تجهیزات متصل به اینترنت به لوازم خانگی و فروشگاهها محدود نیست. خودروها، نیروگاهها و شبکههای آبرسانی نیز از ارتباطات اینترنتی و موبایلی برای کنترل و پایش تجهیزات استفاده میکنند.
در سال ۲۰۱۵، پژوهشگران توانستند از طریق سیستم سرگرمی متصل به اینترنت یک خودروی جیپ، کنترل بخشهایی از آن را از راه دور به دست بگیرند. کن مونرو، متخصص امنیت سایبری، میگوید صنعت خودرو پس از این اتفاق برای رفع آسیبپذیریها اقدام کرد.
او درباره شرکتهای کوچکتر و کمبودجهای هشدار میدهد که ممکن است همچنان از تجهیزات قدیمی و آسیبپذیر استفاده کنند.
اولیویه دالوی، متخصص امنیت سایبری شرکت Zscaler، نیز میگوید هر کارخانه یا تجهیز متصل به اینترنت، از خطوط تولید خودرو تا زیرساختهای برق و حملونقل، در صورت نداشتن محافظت مناسب میتواند در معرض حمله قرار بگیرد.
این حوادث نشان میدهند امنیت سایبری دیگر فقط به حفاظت از اطلاعات و رایانهها محدود نیست. وقتی تجهیزات فیزیکی به اینترنت متصل میشوند، یک نفوذ موفق میتواند مواد غذایی، خودروها و حتی زیرساختهای حیاتی را با خطر روبهرو کند.
خبر اصلی توسط تمامی منابع (اعم از داخلی و بینالمللی مانند CNBC و TechCrunch) بهطور کامل تأیید شده است و جزئیات تکمیلی مبنی بر تکرار این حملات در موج دوم و تعداد کشورهای درگیر ارائه شده است.
همین رویداد در منابع دیگر:
- از یخچال فروشگاه تا نیروگاه برق؛ آسیبپذیری تجهیزات متصل به اینترنت مقابل هکمتن خبر کاملاً یکسان است.
- یخچالهای سوپرمارکتها در اروپا هدف حمله قرار گرفتند؛ ماجرا چیستتأیید حمله به یخچالهای سوپرمارکتهای اروپا و فاسد شدن مواد غذایی.
- سوپرمارکت های اروپا هدف حمله دوباره هکرهاتأیید حمله به یخچالها و فریزرهای اروپا و اشاره به موج دوم حملات.
- موج تازهای از حملات سایبری یخچالهای سوپرمارکتهای اروپا را هدف قرار داد و باعث فساد مواد غذایی در چندین کشور شدتأیید حمله به یخچالها، تخریب مواد غذایی و اختلال در زنجیره تأمین.
- حمله سایبری به ۹ کشور اروپایی؛ مقامات در حال بررسیاندتأیید رویداد با جزئیات بیشتر (حمله به ۹ کشور در موج دوم و ۷ کشور در موج اول).
- جنگ بسیار سرد: چه کسی فریزرهای سوپرمارکتهای اروپا را هدف قرار میدهد؟تأیید حمله سایبری به انبارهای سردخانهای سوپرمارکتهای اروپا.
منبع: ایلنا